最近有不少做安全运维的朋友在群里问,微步情报新出的那期威胁情报分析报告到底讲了啥,值不值得花时间看。我花了两天把这份报告从头到尾捋了一遍,也结合自己平时踩过的坑,给大家做个接地气的解读。先说结论:这份报告信息量不小,尤其是对中小企业做安全防护的人来说,里面提到的几个攻击趋势和漏洞利用手法,确实值得警惕。不管你是刚入行的安全小白,还是带团队的老手,看完应该都能有点收获。
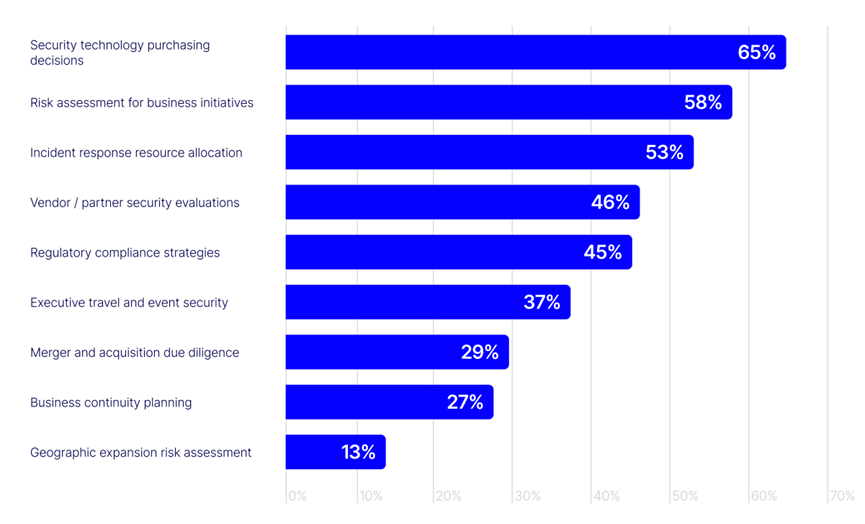
先说让我印象最深的一点,微步情报这次重点提到了钓鱼攻击的精准化。以前那种群发垃圾邮件、一眼假的手法已经过时了,现在黑产会先收集目标公司的组织架构、业务往来对象,再伪造高度逼真的邮件内容。我上个月就遇到一个客户,收到一封冒充供应商的账单邮件,连发票格式和签名都对得上,财务差点就点了。报告里还提到,这类攻击越来越多地结合了即时通讯工具,比如伪装成客户在微信或钉钉上发文件,防不胜防。
另一个趋势是漏洞利用的速度明显加快。以前一个高危漏洞从公开到被大规模利用,可能有一两周的窗口期,现在微步情报的监测数据显示,有些漏洞在公开后几个小时就出现了在野利用。这意味着传统的“等补丁、再测试、再上线”流程,根本跟不上攻击节奏。报告建议对关键资产做虚拟补丁或者临时缓解措施,这个思路我觉得很实用,尤其是那些老旧系统没法及时打补丁的情况。
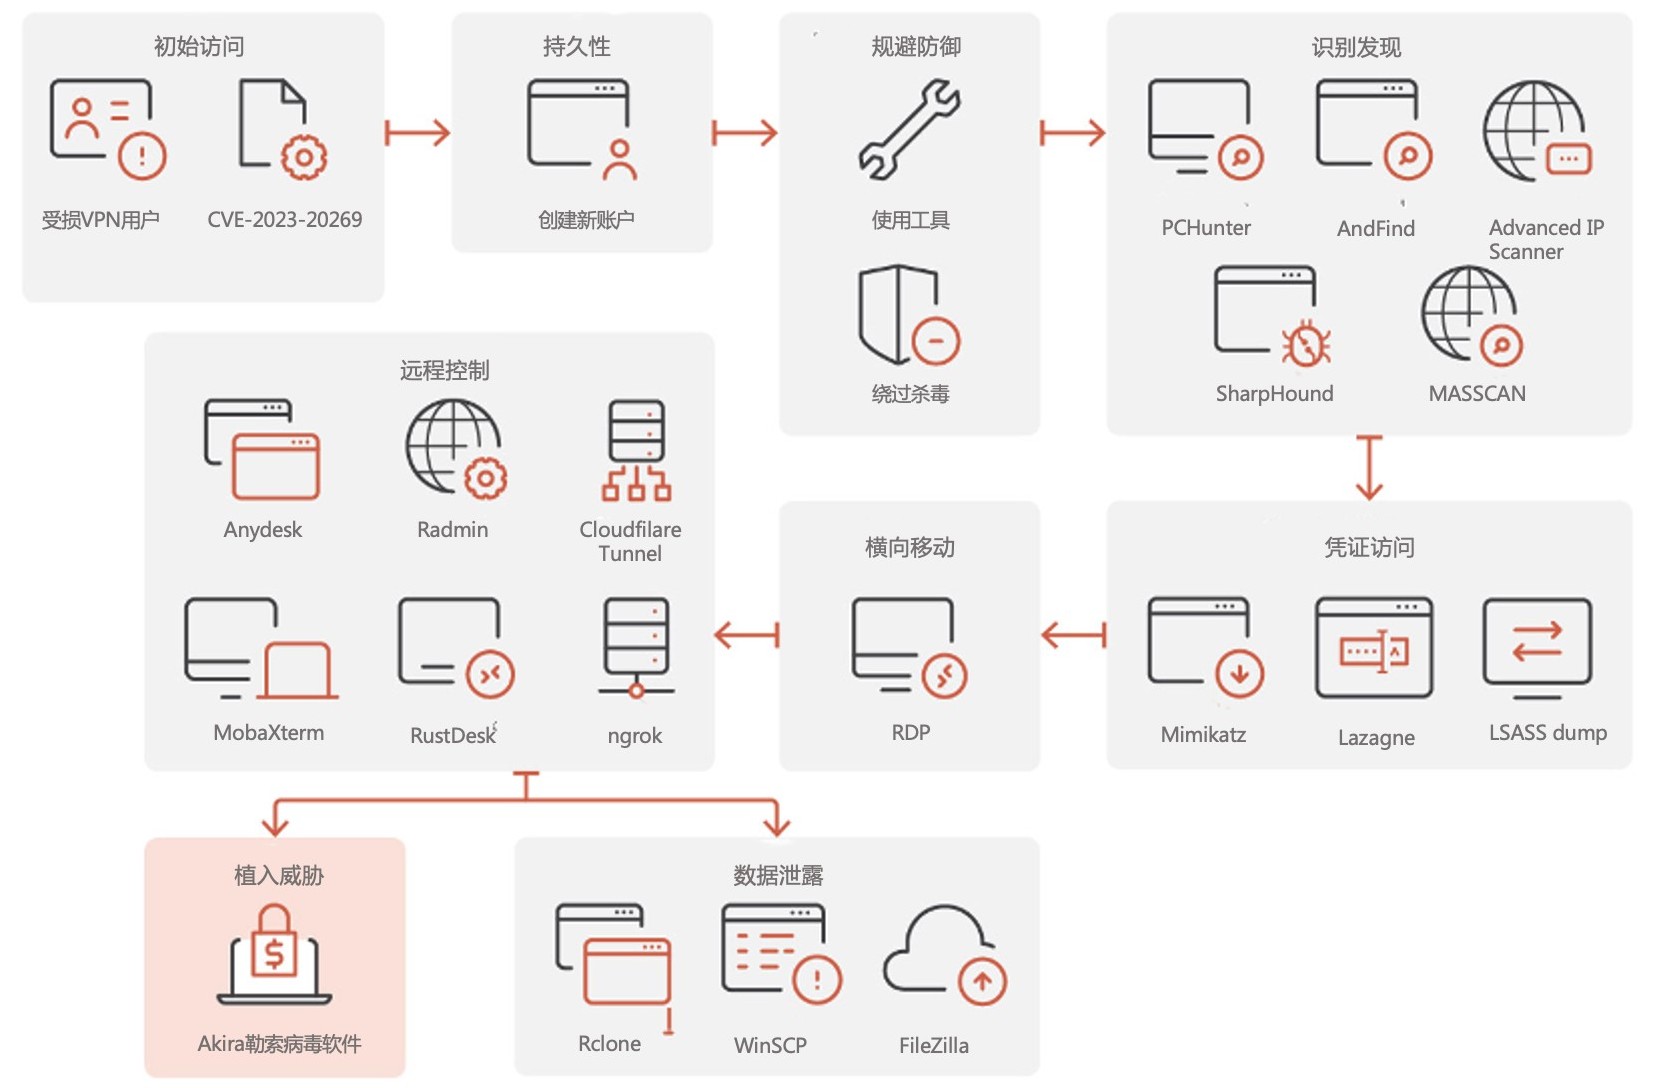
报告里花了不少篇幅讲勒索软件的变化。以前勒索软件大多是广撒网,现在越来越多的团伙转向“精准勒索”,先渗透进内网,摸清你的核心数据和备份策略,再动手加密。更狠的是,有些团伙会先窃取数据,然后威胁说不给钱就公开。这种双重勒索的模式,让很多企业即使有备份也不敢掉以轻心。微步情报在报告里梳理了几个活跃的勒索家族,包括它们的攻击入口和横向移动手法,这部分内容对做应急响应的人很有参考价值。
还有一个点是关于黑产工具的商品化。现在暗网上各种攻击工具、漏洞利用套件、甚至“勒索即服务”都明码标价,门槛低到离谱。一个稍微懂点技术的人,花几百美元就能买到一套完整的攻击工具。报告里提到,微步情报追踪到的一些攻击事件中,攻击者本身技术水平并不高,但借助这些现成工具,依然造成了不小的破坏。这对防御方来说,意味着不能只盯着高级持续性威胁,那些“低技术、高破坏”的攻击同样要防。
说了这么多趋势,最后聊聊怎么落地。我觉得这份微步情报报告最大的价值,不是让你看完感叹“攻击好厉害”,而是能对照自己的环境做几件事。第一,检查一下对外暴露的服务和端口,报告里提到的几个高频攻击入口,比如 VPN、远程桌面、邮件网关,看看有没有及时更新和加固。第二,梳理一下员工的安全意识培训,尤其是财务、HR这些容易接触敏感信息的岗位,钓鱼演练该做就做。
第三,如果团队人手有限,可以考虑接入微步情报的威胁情报源,把一些已知的恶意IP、域名、样本哈希加到自己的防护设备里,能挡掉不少低级攻击。报告最后也提到,威胁情报的价值在于“可操作”,光看不用等于白看。我自己的习惯是,每次看完这类报告,都会挑两三个能立刻做的事,比如更新防火墙规则、给某个系统打临时补丁,这样才算没白花时间。
总的来说,这份微步情报最新威胁情报分析报告,信息密度挺高,但读起来不算费劲。建议大家别只收藏吃灰,挑个下午认真过一遍,对照自己的业务场景想想哪些地方需要补强。安全这事,永远都是提前一步比事后补救划算。
 黑龙江 网友
 2026/9/28 15:32:40
 OnePlus_15R支持(0) 盖楼(回复)
 超自然行动组小抄版v1.33.24.001 安卓版
 魅影游客登录版下载官方正式版手机(魅影直播)v1.6.4 最新版
 JMComic21.7.9最新版安装包下载v1.8.2 官方正版
 P upg国际服3.5(PUBG MOBILE)v4.6.0 中文版
 引力圈app官方版最新版本下载(UniFans)v25101618 官方正版
 慢脚文化软件app官方下载(快手)v14.8.30.50423 官方版