说实话,风险预控这四个字听着挺唬人,真做起来很多人就是走个过场:开会念一遍清单,签个字,完事。等真出了问题再回头翻记录,发现当初写的全是套话。我自己也踩过这种坑,后来慢慢摸索出点门道,今天就把风险预控怎么做才有效这件事掰开揉碎聊聊,5个关键点,都是实打实的经验,不是纸上谈兵。
很多人一上来就忙着定制度、做表格,结果方向都偏了。风险预控的第一步其实是识别,你得知道敌人是谁。我见过一个项目组,风险清单写得漂漂亮亮,结果漏了供应商断供这一条,后来真就卡在这上面。找风险别光靠拍脑袋,把历史出过的问题翻出来,把一线干活的人拉过来聊,他们最清楚哪里容易出岔子。另外,别只盯着大风险,那些不起眼的小隐患往往才是导火索。风险预控做得好的团队,风险清单通常是动态更新的,不是年初写一次就锁进抽屉。
风险找出来一堆,全用同样的力度去管,人力根本不够。这时候要分级,按发生概率和影响程度排个序,高风险的优先盯,低风险的定期看一眼就行。我自己的习惯是分三档:红色必须马上处理,黄色持续监控,绿色先记录在案。这样风险预控的资源才不会撒胡椒面。还有一点,分类要贴合业务,别照搬别人的模板,生产型企业和互联网公司的风险点完全两码事,硬套只会越管越乱。

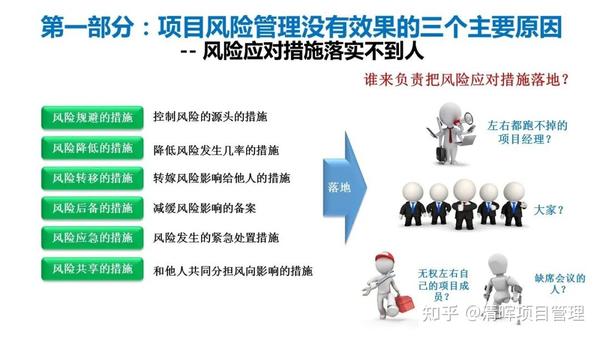
这是最容易翻车的地方。很多风险预控方案写得跟论文似的,什么加强管理、提高意识,说了等于没说。有效的措施得具体到人、到时间、到动作。比如针对设备故障这个风险,措施不是加强巡检,而是谁每周几检查哪个部位、发现问题多久内上报。我吃过这个亏,当初写了个加强沟通,结果真出事没人知道该找谁。风险预控的措施越具体,执行起来越不容易打折扣。另外,措施要考虑成本,别为了防一个小风险投入大把资源,那不叫预控,叫浪费。
集体负责往往等于没人负责。风险预控要有效,每一条风险都得有明确的责任人,出了事能找到人,平时也有人盯着。我们团队的做法是风险清单上直接写名字,不写部门。这样有个好处,责任人自己会上心,因为他知道这事赖不掉。当然,责任人得有相应的权限和资源,光给帽子不给工具,谁也没法干活。定期复盘的时候,让责任人自己讲进展,比领导挨个问有效多了。
风险预控不是一次性工程。环境在变,业务在变,原来的风险可能消失了,新的风险又冒出来。我建议至少一个季度复盘一次,看看哪些措施有效、哪些形同虚设,该调整调整,该删减删减。复盘的时候别搞成批斗会,重点是找问题、改方法。还有个小技巧,把每次实际发生的风险事件记录下来,回头对照当初的预控方案,看看是没识别到还是措施没执行,这个对比特别能说明问题。坚持做下来,风险预控的准确率会越来越高,团队也会越来越有底气。
说到底,风险预控没有什么高深秘诀,就是把这几件基础的事做扎实:找得全、分得清、措施实、责任明、常复盘。别贪多求快,一步一步来,效果自然就出来了。



 慢脚文化软件app官方下载(快手)v14.9.30.50933 官方版

 电鸽app免费下载正版v2.0.6 安卓版
 JMComic21.7.9最新版安装包下载v1.8.2 官方正版
 超自然行动组小抄版v1.33.24.001 安卓版

 魅影游客登录版下载官方正式版手机(魅影直播)v1.6.4 最新版
 P upg国际服3.5(PUBG MOBILE)v4.6.0 中文版