说实话,一开始我也觉得查IP这事儿没啥技术含量,随便找个免费接口不就行了。直到上个月站点被一波异常流量刷得CPU飙满,我才老老实实去研究IP数据云这类工具。折腾了小半个月,踩了几个坑,也摸出点门道,今天就当聊天,把IP数据云查询怎么用、能干啥、哪里容易翻车,一次性说清楚。不管你是做站群的、跑运维的,还是单纯想看看访客从哪来,看完应该能省下不少瞎试的时间。

很多人以为查IP就是看个省份城市,其实差远了。我拿IP数据云试了几个自家服务器的访问日志,返回的信息比我预想的多:国家、省份、城市、运营商这些是基础,还能给出经纬度大概范围、是否为机房IP、是否命中风险标签。这里得提醒一句,别指望精确到门牌号,那是不现实的,正规的IP定位查询能到城市级就已经够用了。
我第一次用的时候犯了个傻,拿一个移动网络的IP去查,结果显示的城市和我实际所在地差了快两百公里。后来才明白,基站出口IP漂移是常态,不是工具不准,是移动网络本身就这德行。所以做IP数据云查询的时候,别死盯着一个IP下结论,多拿几个同网段的样本对比,准确率会高不少。这个经验是我踩坑换来的,免费接口一般不会告诉你这些。
定位这块,我的用法比较土但管用。站点后台每天导出一批访问IP,丢进IP数据云批量查一遍,先按国家筛掉明显不对的境外流量,再看城市分布。如果某个城市突然冒出大量访问,但你的业务根本没覆盖那儿,基本就能判定有问题。这时候IP数据云查询返回的机房标识就派上用场了,机房IP占比一高,多半是爬虫或者代理在捣乱。
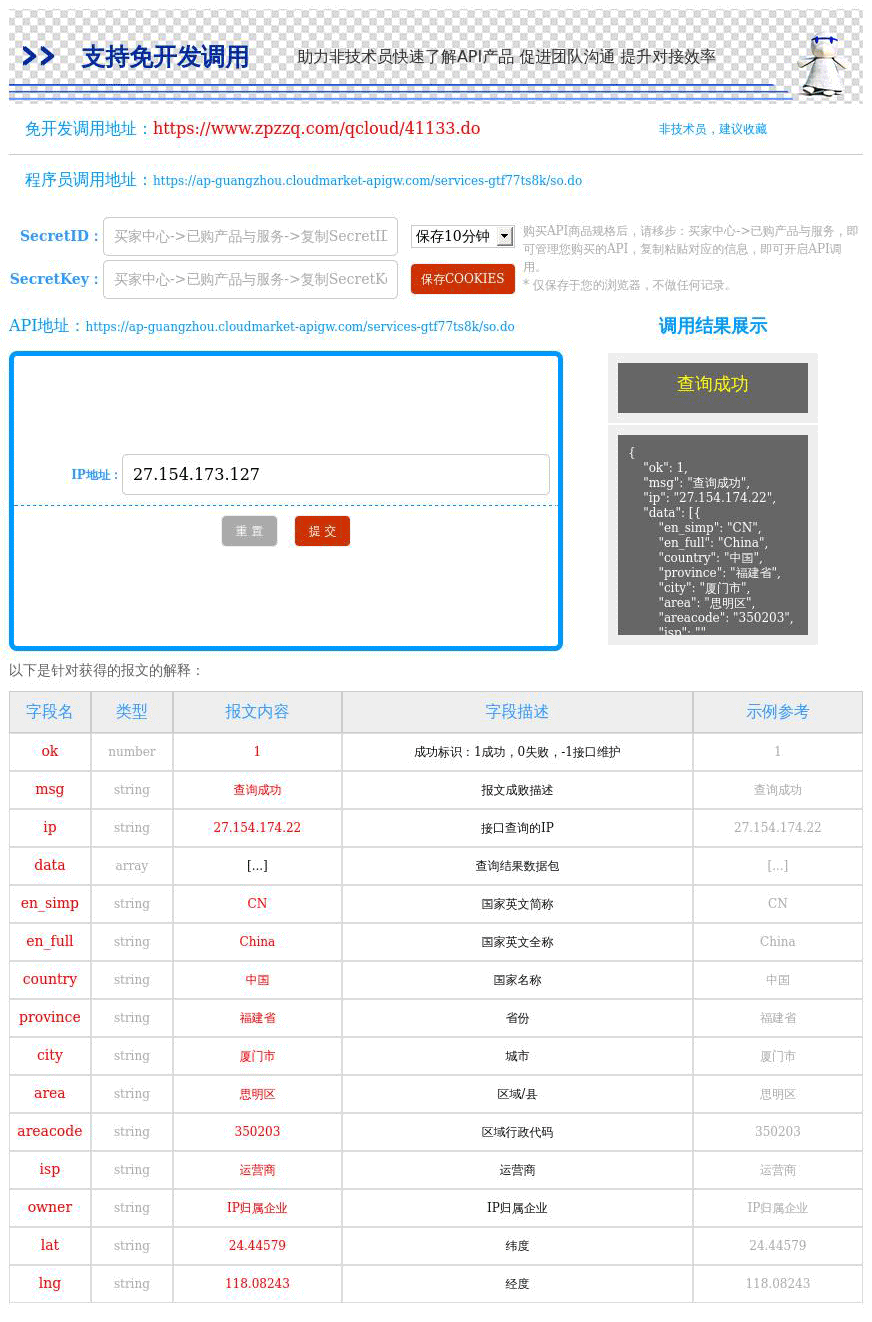
还有个小细节,查的时候注意看运营商字段。有些风险IP会伪装成普通宽带,但运营商名字对不上号,这种在IP数据云的结果里一眼就能看出来。我现在的习惯是每周固定查两次,形成基线,哪天数据突然偏离基线,立马去翻日志,比等出事再补救强太多。
说回开头那次CPU飙满的事。后来我用IP数据云把攻击时段的IP全查了一遍,发现八成以上都带着风险标签,而且集中在几个机房段。要是早点接上IP数据云查询做前置过滤,那波损失完全能避免。现在我在站点入口加了一层判断,命中高风险标签的直接限流,正常用户基本无感。
不过得说句实在话,风险标签不是圣旨。有次我误封了一个正常访客,查了才发现人家用的是公共DNS出口,被连带标记了。所以IP数据云给的结论要结合业务场景看,别一刀切。我的做法是高风险先观察、中风险限速、确认恶意再封,分层处理稳妥得多。这套IP数据云查询加人工复核的流程跑下来,误伤率降了很多。
最后唠叨一句,工具再好也只是辅助。选IP数据云这类服务的时候,先小流量试用,看看返回字段全不全、更新及不及时,别一上来就买大套餐。我这半个月最大的感受就是,IP数据云查询用对了确实省心,但前提是你得知道它的边界在哪。希望这些实测经验能帮你少走点弯路。


 慢脚文化软件app官方下载(快手)v14.9.10.50692 官方版
 电鸽app免费下载正版v2.0.3 安卓版
 超自然行动组小抄版v1.33.24.001 安卓版
 魅影游客登录版下载官方正式版手机(魅影直播)v1.6.4 最新版
 JMComic21.7.9最新版安装包下载v1.8.2 官方正版
 P upg国际服3.5(PUBG MOBILE)v4.6.0 中文版