现在但凡注册个稍微正经点的账号,平台都追着你开身份验证器2FA。短信验证码嫌不安全,邮箱验证又嫌麻烦,最后都让你下个验证器App。可真到自己上手的时候,问题就来了:换手机怎么办?备份码扔哪了?扫了个码结果验证码死活对不上。我自己前前后后折腾过七八个平台的2FA,踩过的坑够写一篇避雷指南了。今天就把身份验证器2FA怎么用才安全这件事,掰开揉碎聊清楚,不整那些虚头巴脑的专业术语。
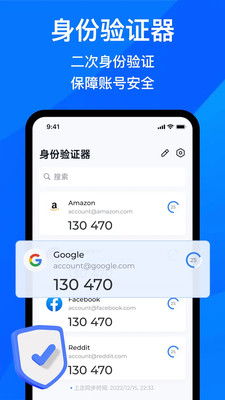
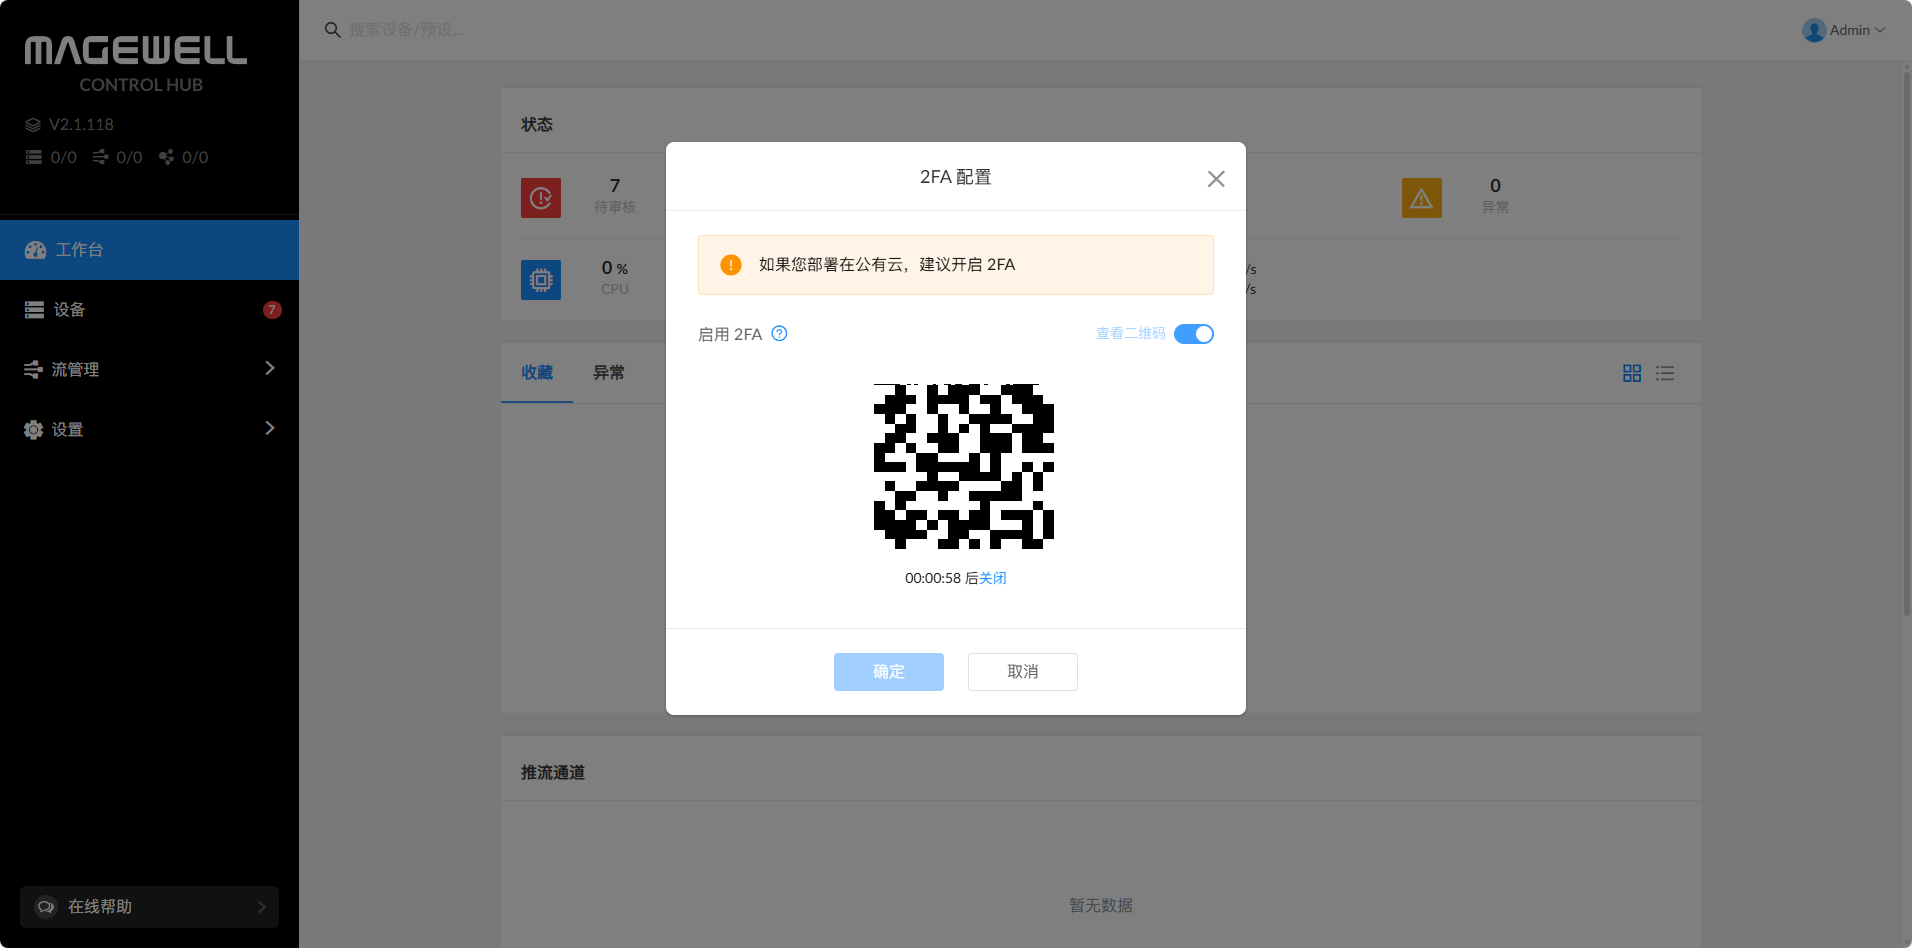
很多人开通身份验证器2FA的时候,拿手机一扫二维码,看到跳出来六位数字就以为完事了。大错特错。那个二维码背后其实是一串密钥,扫完就没了,你根本不知道它长啥样。正确的做法是:在扫描之前,先点一下“手动输入密钥”或者“显示密钥”的选项,把那串字母数字复制到自己的密码管理器里,或者手抄到纸上锁抽屉。别嫌土,这串东西就是你以后找回账号的命根子。
还有那个备份码,十有八九的人看都不看直接点“已保存”。等到手机丢了才想起来找,黄花菜都凉了。我的习惯是备份码生成后立刻截图,传到自己的私有云盘,再打印一份塞钱包夹层。听着夸张,但你想想账号被盗或者被锁死的时候,客服可不会听你讲故事。身份验证器2FA的安全底线就是:手机可以丢,密钥和备份码不能丢。
用了一段时间身份验证器2FA,你会发现有些细节特别坑人。第一个就是手机时间不准。验证码是基于时间算法生成的,手机时间要是跟标准时间差了一分钟以上,你输进去的码就是废码。我遇到过一回,手机自动同步时间关了,折腾半天以为是App坏了,最后发现是时间偏了。现在我都养成习惯,隔三差五看一眼手机的时间设置是不是自动同步。
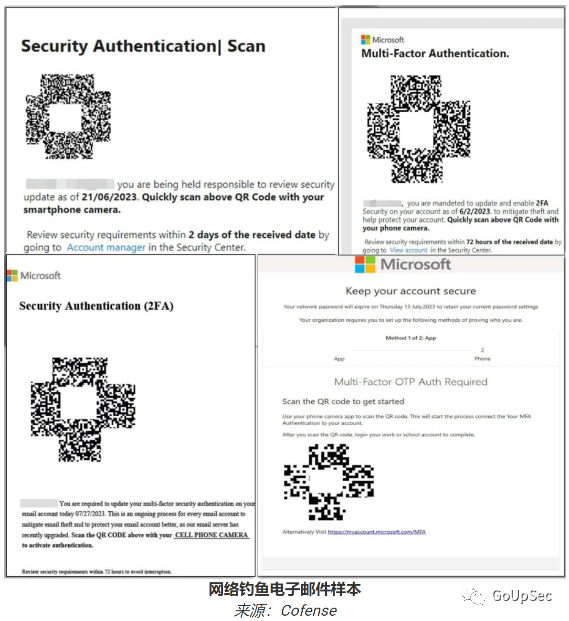
第二个坑是钓鱼网站。你搜“某某平台登录”,点进一个长得一模一样的假页面,输入账号密码后它让你输2FA验证码。你老老实实填进去,那边实时就把验证码拿去真网站登录了。这种攻击叫中间人钓鱼,专门盯着身份验证器2FA用户下手。防的办法很简单:登录前看一眼网址对不对,别从乱七八糟的链接点进去,老老实实从收藏夹或者官方App跳转。
第三个坑是多个账号共用一个验证器条目。有些人图省事,同一个平台的小号大号绑在一条记录里,结果换手机的时候导出导入搞混了,验证码全乱套。每个账号单独一条记录,名字写清楚,别用“默认”这种名字,不然过半年你自己都不知道哪个是哪个。
换手机是身份验证器2FA用户最头疼的环节。不同验证器App的迁移方式不一样,有的支持云同步,有的只能手动导出。我建议你在旧手机还能用的时候,提前把每个账号的密钥导出来,或者用验证器自带的迁移功能把数据挪过去。千万别等旧手机开不了机了才想起来弄,那时候哭都来不及。
如果手机真丢了,第一时间去各个平台用备份码登录,把2FA重新绑定到新设备上。备份码就是干这个用的。有些平台还提供客服申诉通道,但那个流程慢得要命,能不用就别用。平时把重要账号的备份码单独存一份,跟日常用的密码分开保管,这样就算一个地方泄露了,另一个地方还是安全的。
说到底,身份验证器2FA是个好工具,但工具好不好用全看你怎么用。密钥留底、备份码存好、手机时间校准、别乱点链接,把这几点做到位,你的账号安全等级直接拉满。别等到出事了才后悔当初没多花两分钟设置,那会儿可没人替你兜底。
 慢脚文化软件app官方下载(快手)v14.8.40.50567 官方版
 超自然行动组小抄版v1.33.24.001 安卓版
 魅影游客登录版下载官方正式版手机(魅影直播)v1.6.4 最新版
 JMComic21.7.9最新版安装包下载v1.8.2 官方正版
 P upg国际服3.5(PUBG MOBILE)v4.6.0 中文版
 引力圈app官方版最新版本下载(UniFans)v25101618 官方正版