最近微步情报发布了新一期的威胁情报分析报告,我前后翻了两遍,说实话信息量挺大的。不少朋友在后台问这份报告到底讲了啥、跟自己有没有关系,今天就以普通人的视角,把微步情报这份最新报告里的重点掰开揉碎聊一聊。不管你是搞安全运维的,还是平时就上上网、做做电商的小白,看完应该都能有点收获。
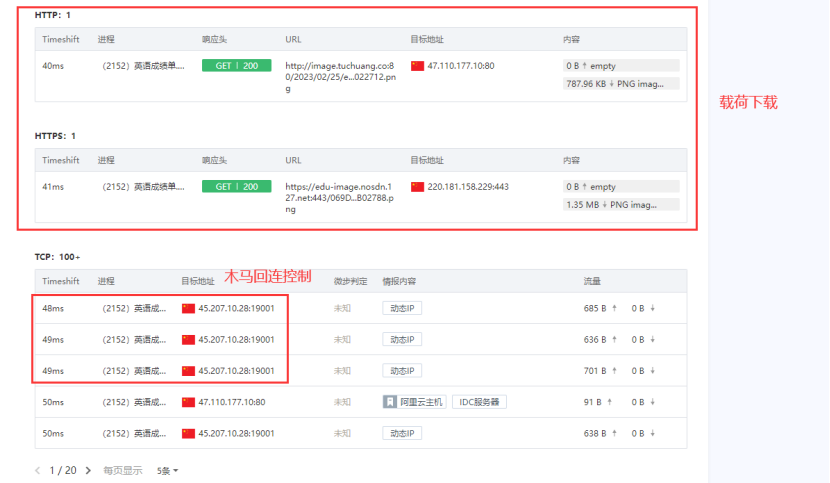
报告里提到,钓鱼攻击仍然是目前最高频的威胁类型之一,而且手法比前两年更“精细”了。以前那种错别字满篇、一眼假的邮件,现在越来越少。取而代之的是伪装成公司通知、快递异常、发票确认这类日常场景的邮件,连页面设计都跟正规网站几乎一模一样。我身边就有朋友点了一个“快递理赔”的链接,填完信息不到十分钟,银行卡就被刷了一笔。微步情报在报告里特别强调,这类攻击的目标已经从大企业扩展到中小企业甚至个人用户,因为防护意识相对薄弱,得手率反而更高。所以平时收到带链接的短信、邮件,哪怕看着再真,也最好先去官方App或者官网核实一下,别嫌麻烦。
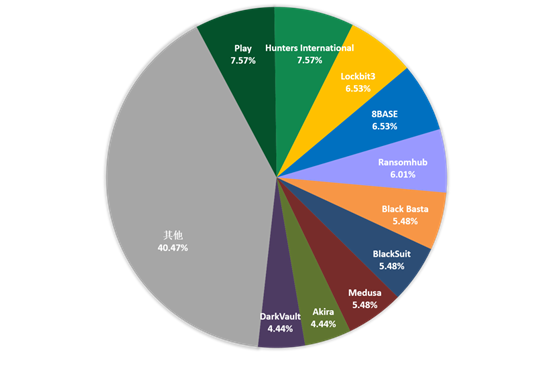
这次微步情报报告里另一个让我印象深刻的点,是勒索软件的玩法变了。以前黑客加密你的文件,给钱就解密,现在他们流行“双重勒索”先把你的数据偷走,再加密,你不给钱就把数据公开。这就很要命了,尤其是那些手里有客户信息、合同资料的公司,一旦泄露,后续的麻烦比丢文件还大。报告里给的建议也很实在:定期做离线备份,别把备份盘一直插在电脑上。另外,微步情报分析团队追踪到几个活跃的勒索家族,发现它们特别喜欢盯着防护薄弱的远程桌面端口下手。如果你公司有员工在家办公、用远程桌面连内网,这条真得注意,弱密码赶紧换掉,能加双因素认证就加上。
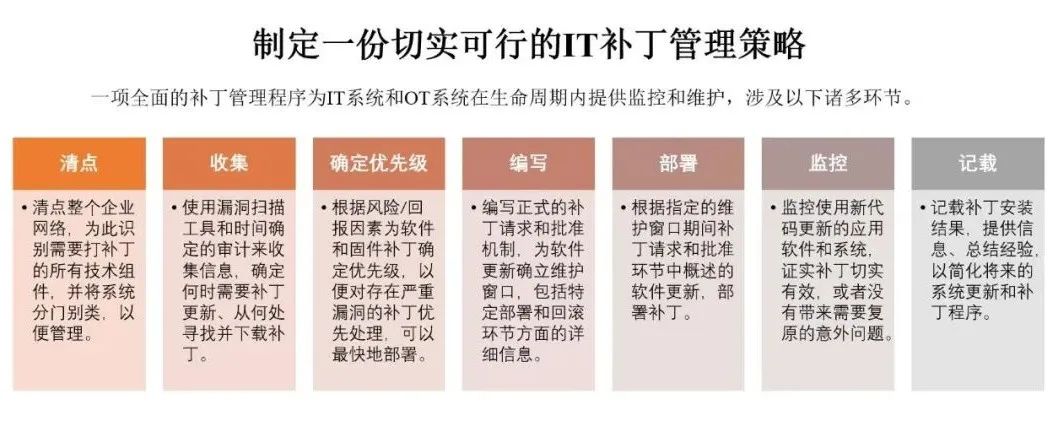
报告里有一组数据挺吓人的:从漏洞公开到被实际利用,中间的时间窗口平均缩短到了几天甚至几小时。也就是说,以前可能还有一两周的缓冲期让你慢慢测试、慢慢打补丁,现在黑客的动作比你快得多。微步情报在报告里点名了几个被频繁利用的组件漏洞,涉及常见的办公软件和网络设备。我自己的习惯是,看到系统弹更新提示,如果不是特别急的工作,就先重启更新完再干别的。别觉得“我电脑没啥重要东西,黑客看不上”,现在很多攻击都是自动化扫描,逮着一个算一个,跟你有没有钱没关系。顺手把杀毒软件和防火墙开着,能挡掉不少低级攻击。
最后聊聊企业这边。报告里反复提到一个观点:光买一堆安全设备,不把威胁情报用起来,效果会打折扣。微步情报这类平台的价值就在于,它能提前告诉你哪些IP、域名、文件哈希是恶意的,让你在攻击还没打到你之前就做好拦截。我认识一个做运维的老哥,他们公司规模不大,预算有限,但接入了微步情报的免费情报源之后,防火墙的拦截规则更新勤快了,钓鱼邮件也少了很多。他说以前是出了事再查,现在至少能提前防住一部分。当然,工具是辅助,关键还是人得有这个意识。定期看看微步情报这类报告,了解下当前的热门威胁,花不了多少时间,但关键时刻能少踩很多坑。
整体看下来,这份微步情报最新报告没有堆砌吓人的名词,更多是在讲实际攻击场景和能落地的防护动作。不管是个人还是企业,挑几条跟自己相关的先做起来,比光收藏报告强。毕竟网络安全这事,早一步知道,就少一分风险。
 重庆 网友
 2026/10/8 7:52:56
 OnePlus_15支持(0) 盖楼(回复)
 慢脚文化软件app官方下载(快手)v14.8.40.50567 官方版
 超自然行动组小抄版v1.33.24.001 安卓版
 魅影游客登录版下载官方正式版手机(魅影直播)v1.6.4 最新版
 JMComic21.7.9最新版安装包下载v1.8.2 官方正版
 P upg国际服3.5(PUBG MOBILE)v4.6.0 中文版
 引力圈app官方版最新版本下载(UniFans)v25101618 官方正版